 03-6826-2114
何回もされた【WordPress(ワードプレス)のハッキング】
カテゴリ:WordPress
本ページはプロモーションが含まれています

この記事は約3分50秒で読めます。
こんにちは!グローイングスケールの竹林と申します。
Web業界15年以上でWordPress(100サイト以上構築)とSEOが得意なWebデザイナーです。
noteで「爆速!速くGoogleにインデックスしてもらう方法」を書いたので、ご興味ありましたらご覧ください。
「好き」なことを仕事にしたいという方のお役に立てればと思います。
ハッキングされる度にスキルアップ
仕事で何度もされましたワードプレスのハッキング。。
あまり自慢できない事ですが、、、
当時7人ぐらいの会社に在籍していたのですが、WordPressをいじれる人間は自分と社長しかいませんでした。
そんな環境でほんとんどの案件で自分がWordPressの組み込みを行っていたのですが、その会社に入ってからWordPressを覚えたので、ハッキング対策など行ってもいないも同然のサイト制作でした。
そこで、世界的にWordPressの脆弱性が話題になった時など、必ずと言っていいほどハッキングされ、変なコードが挿入されてたり、ページを見ると海外のサイトにリダイレクトされたりしておりました。
いろいろなハッキングの対策に触れ徐々にWordPressのハッキング対策のスキルもあがってきました。
その時のクライアント様にはご迷惑をおかけしました。。汗汗
よくあるWordPressのハッキングのパターン
- Googleの検索結果内に「危ないサイトです」と表記される。。
- 変なコードが、ヘッダーやフッター付近などに挿入されている ※実ファイルではなくて、サイトのソースを表示させるとわかりやすいです。
- ページを見ると外国のサイトにリダイレクトされてしまう
- 知らないユーザのアカウントが増えていた
- サイトが真っ白で閲覧できなくなってしまった
こちら、自分の経験上ので、複合的なケースもありましたが、だいたいこんな感じでしょうか?
あと、わかりやすいチェック方法として、SEOのチェックでよく使う「site:」コマンドを使う。
これで、自身のサイトのドメインをサイトコマンドでGoogleのインデックスを調べます。
その際に明らかに作成したことがないページや、外国語で書かれているページなど確認できたら、ハッキングされてると思って間違いないです。
WordPressのハッキングされた場合の復旧
この復旧作業が大事になってきます。
ハッキングされたとなれば発覚した時にパニックになりやすいですが、落ち着いて確実に対処していきましょう。
不審な怪しいファイルを削除する
もう最終的にはWordPress本体のフォルダを最新のアップロードしてしまう。
※注意点としては、上書きだと上書きされない怪しいファイルなど残ってしまうから、全てWPフォルダを削除した上で、新規のまっさらなWordPressのフォルダをアップロードする。
「wp-content」のフォルダ以外のファイルをお掃除するイメージです。
もちろん、「wp-content」のフォルダなどはバックアップしておいてください。
WordPress管理画面の「更新」ページからもWordPressの再インストールが可能です。
もちろん、ドメインTOPディレクトリにあるhtaccessやindex.phpなども怪しいコードが記述されてないかソースチェックしてください。
「wp-content」フォルダをチェック
「wp-content」の中にはthemes、plugins、uploadsフォルダがあります。
その中のファイルを丁寧に一つずつソースを調べていきます。
自分の経験では、themesフォルダのheader.php、footer.phpだったり、uploadフォルダの各ディレクトリ内に変なファイルがあったりする事が多かったです。
WordPressの管理画面でやること
パスワードを変更する際でも良いですが、セッションの【他のすべての場所でログアウト】を実行しましょう。
あと、投稿ページや固定ページで変な記事が投稿されてないかチェック。などなど
各アカウント情報の変更
- サーバのFTP情報
- サーバの管理画面のアカウント情報
- WordPressのアカウント情報 ※支障なければ、ユーザ名も
- DBのパスワードの変更
を変更します。
ちなみに、自分はパスワードのなどは生成ツールなどを使用して、記号なども入っている複雑でランダムな文字列のパスワードに変更しています。
ハッキングされて生成されたページのインデックス対処
ここ忘れがちな部分ですが、大事な部分です。
まあ、しっかりウィルスを削除した状態を作れたら、自然にGoogleも正しく認識してくれるだろうと思っています。
対処方法としては、Googleのサーチコンソールから警告などが来ていた場合は、基本的にその通りにやります。
まず、ハッキングされたと思われるページを削除する。
削除すると、大抵が真っ白になるか、404になります。
そのうえで404などになってなかったら404を返すようにしたり、410を返すようにしたりを、プラグインやhtaccessで制御します。
そして、サーチコンソール側の作業になります。
サイトマップを再送信してみたり場合によって、削除URLツールを使用したりします。
念の為、ツールでサイトを確認
どれも、サイトのURLなどを入力するだけで簡単にサイトが感染されてないかチェックできます。
https://www.virustotal.com/ja/
https://www.aguse.jp/
WordPressのハッキングを調べるプラグイン
プラグインからハッキングをチェックできます。
その名は「Theme Check」プラグイン
ちょっとあまりにも乱文になってしまったため、後日書き直します。
WordPress TROUBLE SUPPORT
WordPressのトラブル、
こちらで解決できるかもしれません。
「いろいろ試したけど直らない」
「原因がどこなのか分からない」
そんなWordPressのお悩みを、原因調査から対応します。
「こんなことでも頼める?」という段階でも大丈夫です。
→ココナラからご相談・ご依頼いただけます
合わせて読みたい「 WordPress 」の記事
執筆者
Growing Scale
Web業界約15年。制作したサイトは100サイト以上。SEOキーワードで上位表示経験多数。最近はGoogleのデーターポータルがおもしろい。ウェブ解析士。サイト制作実績


「Web制作」の関連記事
生成AI検索時代のSEO対策|既存サイトの棚卸しと90日改善ロードマップ
AIO・AI検索対策
生成AI検索へのSEO対策で、すでに運用しているサイトをすべて作り直す必要はありません。最初にすべきことは、重要ペー...

AIO・LLMO・GEO・AEOの違いとは?意味・対策・SEOとの関係を比較
AIO・AI検索対策
AIO・LLMO・GEO・AEOは、いずれもAI検索やAIの回答に自社情報を届けるための取り組みを表す言葉ですが、業...
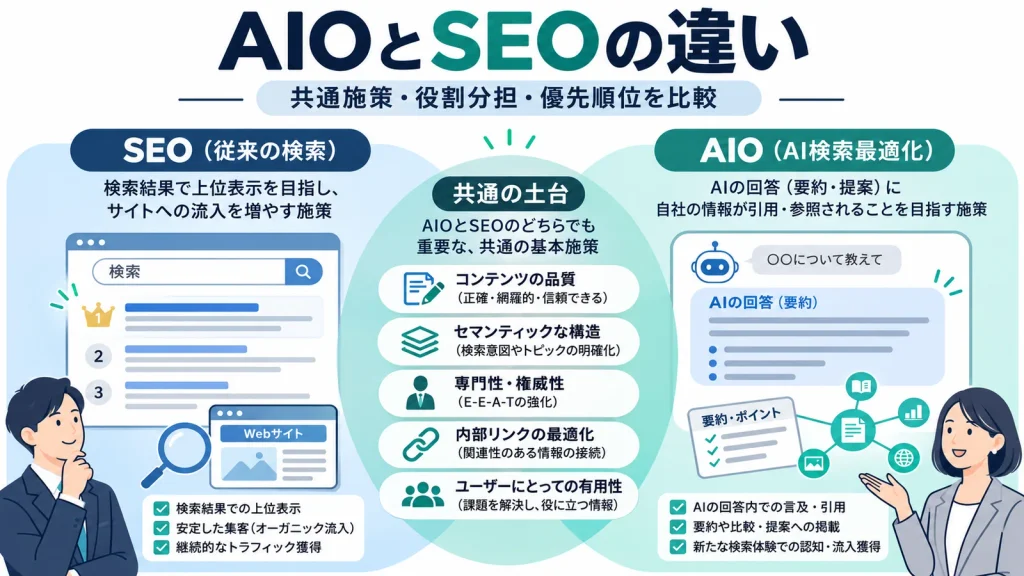
AIOとSEOの違いは?共通施策・役割分担・優先順位を比較
AIO・AI検索対策
AIOとSEOの違いは、検索結果の「順位」かAIの「引用」かという二者択一ではありません。従来の検索で見つけてもらい...
AI ModeはSearch Consoleで計測できる?確認方法とデータの限界
AIO・AI検索対策
AI ModeのデータはGoogle Search Consoleで確認できるのでしょうか。結論は、Google検索...

Google AI ModeのSEO対策 AI Overviewとの違いと実践10施策
AIO・AI検索対策
Google AI Mode(AIモード)のSEO対策は、検索順位を上げるための新しい裏技を探すことではありません。...

Search ConsoleでAI Overviewを確認する方法 生成AIレポートの見方と注意点
AIO・AI検索対策
Google Search Console(サーチコンソール)でAI Overviewの表示状況を確認したい方に向け...
このブログについて
運営者はGrowing Scaleグローイングスケール代表の竹林。
Web業界15年以上。Web制作会社やメディア会社、SEO会社などで働いてた。Web解析士。